Risk Compliance Analyst zzp & freelance opdrachten
Risk Compliance Analyst opdrachten platform
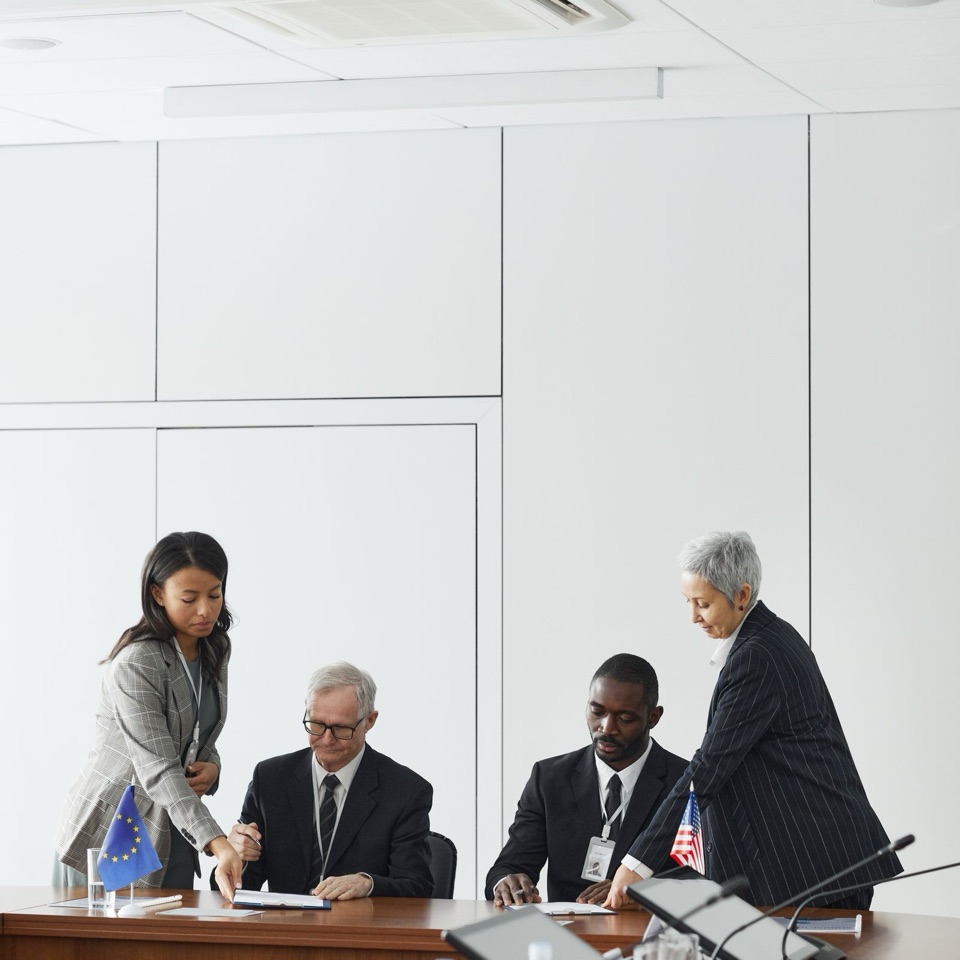
UbuntuJobs verbindt Risk & Compliance Analysts met opdrachtgevers die grip willen houden op ISO-, AVG- en NIS2-verplichtingen zonder de wendbaarheid te verliezen.
Veelgevraagde rollen verwant aan Risk Compliance Analyst opdrachten
Taken en verantwoordelijkheden
Taken en verantwoordelijkheden van een Risk Compliance Analyst
Als Risk & Compliance Analyst zorg je dat beveiligingsrisico's inzichtelijk en beheersbaar blijven. Dit zijn enkele kernverantwoordelijkheden:
Risicoanalyses uitvoeren: Dreigingen en kwetsbaarheden systematisch beoordelen en prioriteren op basis van impact en waarschijnlijkheid.
Compliance bewaken: Toetsen of de organisatie voldoet aan kaders zoals ISO 27001, AVG en de NIS2-richtlijn.
Beleid en audits: Informatiebeveiligingsbeleid opstellen en interne en externe audits begeleiden en opvolgen.
Vaardigheden
Belangrijkste competenties van een Risk Compliance Analyst
Een goede Risk & Compliance Analyst combineert juridisch-regulatoir inzicht met een analytische blik op risico's. Dit zijn enkele competenties:
Regelgevingskennis: Grondig begrip van privacywetgeving, sectorale normen en internationale beveiligingsstandaarden.
Analytisch vermogen: Complexe risico's kunnen vertalen naar heldere, uitvoerbare beheersmaatregelen.
Overtuigingskracht: Compliance-eisen begrijpelijk overbrengen aan business- en IT-stakeholders die andere prioriteiten hebben.
We werken samen met opdrachtgevers zoals



Veelgestelde vragen over het vak van Risk Compliance Analyst
UbuntuJobs verbindt Risk & Compliance Analysts met opdrachtgevers die grip willen houden op ISO-, AVG- en NIS2-verplichtingen zonder de wendbaarheid te verliezen.
Als Risk & Compliance Analyst zorg je dat beveiligingsrisico's inzichtelijk en beheersbaar blijven. Dit zijn enkele kernverantwoordelijkheden:
Risicoanalyses uitvoeren: Dreigingen en kwetsbaarheden systematisch beoordelen en prioriteren op basis van impact en waarschijnlijkheid.
Compliance bewaken: Toetsen of de organisatie voldoet aan kaders zoals ISO 27001, AVG en de NIS2-richtlijn.
Beleid en audits: Informatiebeveiligingsbeleid opstellen en interne en externe audits begeleiden en opvolgen.
Een goede Risk & Compliance Analyst combineert juridisch-regulatoir inzicht met een analytische blik op risico's. Dit zijn enkele competenties:
Regelgevingskennis: Grondig begrip van privacywetgeving, sectorale normen en internationale beveiligingsstandaarden.
Analytisch vermogen: Complexe risico's kunnen vertalen naar heldere, uitvoerbare beheersmaatregelen.
Overtuigingskracht: Compliance-eisen begrijpelijk overbrengen aan business- en IT-stakeholders die andere prioriteiten hebben.
Opleiding: HBO- of WO-opleiding in bedrijfskunde, recht of informatiebeveiliging.
Certificering: CISA, CRISC of ISO 27001 Lead Auditor zijn veelgevraagde certificeringen.
Praktijkervaring: Ervaring met het opzetten of onderhouden van een Information Security Management System (ISMS).
Bijscholing: Op de hoogte blijven van wijzigende wetgeving zoals de AI Act en aangescherpte NIS2-verplichtingen.
Maak gratis een profiel aan op UbuntuJobs, geef je expertise, tarief en beschikbaarheid als zzp'er of freelance Risk Compliance Analyst door en ontvang automatisch passende opdrachten van gescreende opdrachtgevers.
Opleiding en ervaring
Opleiding en ervaring als Risk Compliance Analyst
Opleiding: HBO- of WO-opleiding in bedrijfskunde, recht of informatiebeveiliging.
Certificering: CISA, CRISC of ISO 27001 Lead Auditor zijn veelgevraagde certificeringen.
Praktijkervaring: Ervaring met het opzetten of onderhouden van een Information Security Management System (ISMS).
Bijscholing: Op de hoogte blijven van wijzigende wetgeving zoals de AI Act en aangescherpte NIS2-verplichtingen.